


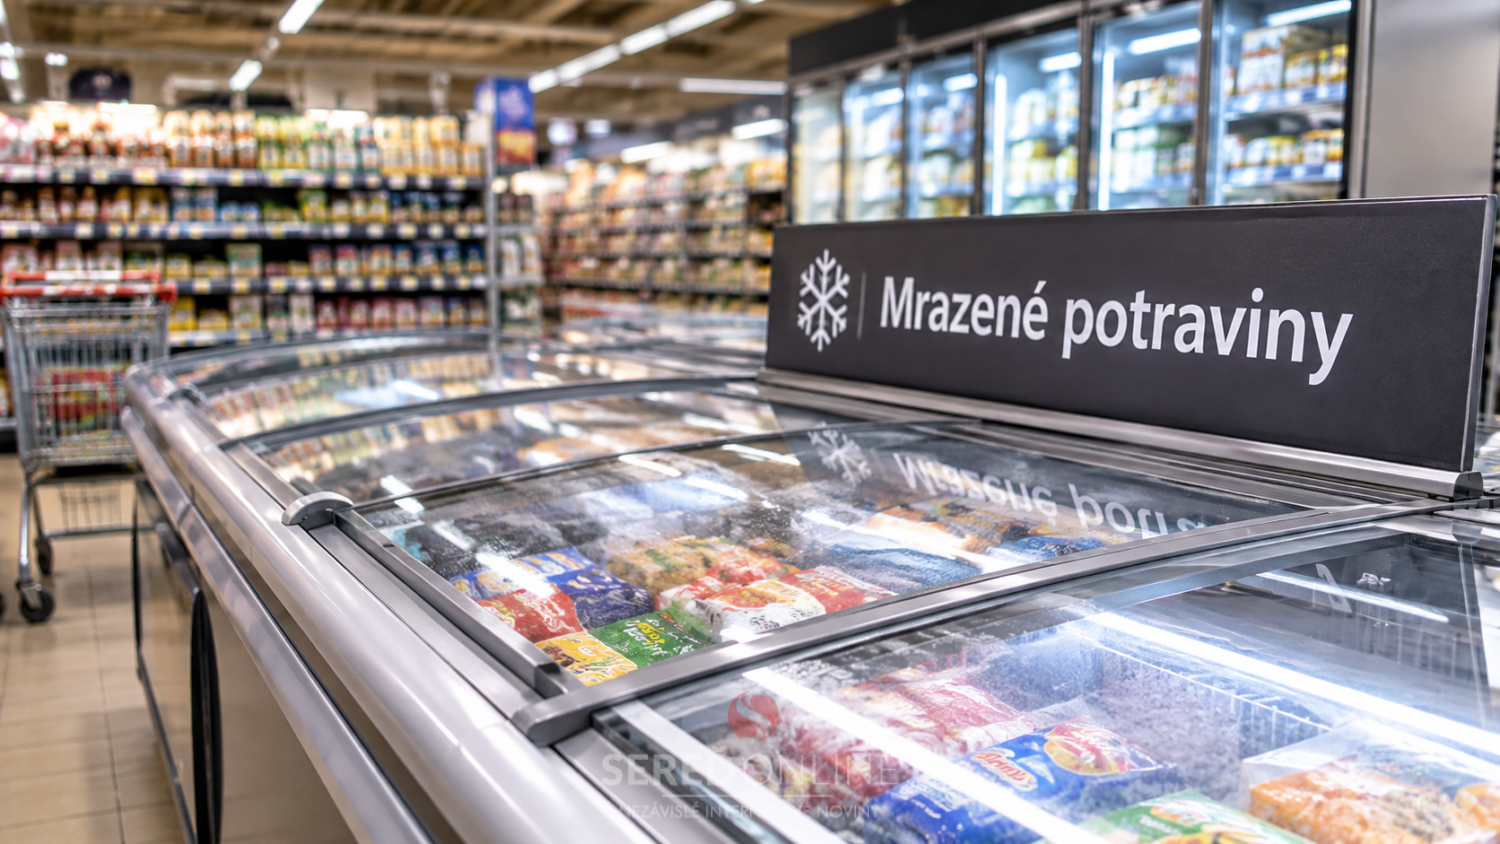
Chladničky a mrazničky v supermarketoch sa stali terčom kybernetických útokov. Hackeri dokázali na diaľku zasiahnuť do riadenia chladiacich zariadení a zvýšiť ich teplotu, v niektorých prípadoch až na 50 stupňov Celzia. Supermarkety zaznamenali znehodnotenie potravín a miliónové škody. Incidenty boli začiatkom novembra hlásené najmenej v deviatich európskych krajinách.
Problémy zaznamenali obchodné reťazce v Belgicku, Estónsku, Fínsku, Írsku, Taliansku, Luxembursku, Holandsku, Portugalsku a Švédsku. Podľa následných informácií sa zoznam zasiahnutých krajín rozšíril aj o Nemecko, Rumunsko a Spojené kráľovstvo.
Útoky sa dotkli viacerých známych obchodných spoločností. Niektoré predajne museli z preventívnych dôvodov stiahnuť z predaja chladené a mrazené výrobky, ďalšie hlásili straty v dôsledku pokazenia potravín. V niektorých prípadoch sa teplota v mraziacich zariadeniach vyšplhala až na 50 stupňov Celzia.
Útočníci ovládli zariadenia na diaľku. Terčom hackerov neboli bežné domáce spotrebiče, ale profesionálne chladiace systémy používané v supermarketoch. Tie sú často pripojené na internet, aby ich zamestnanci a technici mohli na diaľku monitorovať a nastavovať.
Podľa odborníkov útočníci využili bezpečnostné nedostatky v systémoch na riadenie teploty. Prístup k nim im umožnil meniť nastavenia chladiacich zariadení bez toho, aby museli byť fyzicky prítomní v predajniach. Riziko predstavovali najmä nedostatočne zabezpečené pripojenia a neaktualizovaný softvér.
Kto stojí za útokmi, zatiaľ nie je známe. Zodpovednosť za útoky si zatiaľ neprihlásila žiadna skupina. Vyšetrovatelia preto stále zisťujú, kto za incidentmi stojí a či jednotlivé prípady spolu súvisia.
Európske inštitúcie upozorňujú, že podobné útoky môžu ohroziť aj potravinové dodávateľské reťazce. Kybernetická bezpečnosť sa tak netýka iba počítačov, mobilných telefónov či bankových systémov, ale aj zariadení, ktoré zabezpečujú každodenné fungovanie obchodov a ďalšej infraštruktúry. Odborníci odporúčajú prevádzkovateľom dôsledne zabezpečiť vzdialený prístup k zariadeniam, aktualizovať ich softvér a nevystavovať riadiace systémy priamo verejnému internetu.




Podľa talianskeho webu ansa.it (oficiálny portál talianskej národnej tlačovej agentúry) sa k útokom prihlásili proruské skupiny Noname057(16) a Z-Pentest.